 |
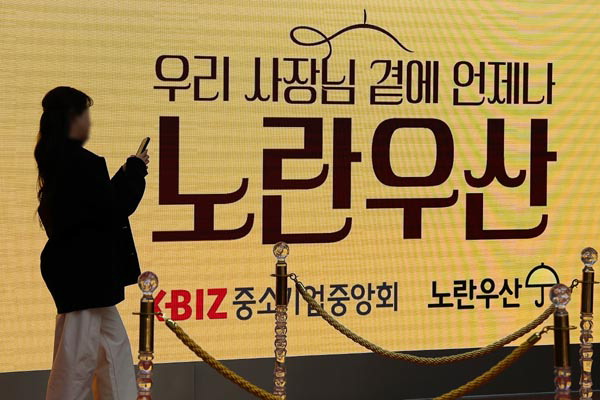
| 15일 노란우산이 위치한 서울 여의도 중소기업중앙회 로비 전광판에 관련 영상이 나오고 있다. 중소기업중앙회는 11일 노란우산 홈페이지에 대한 외부의 비정상적인 접근과 함께 일부 고객 개인정보의 제3자 조회 의심 정황을 확인했다고 지난 14일 밝혔다. 연합뉴스
|
금융권에서 시작된 대규모 해킹 피해가 대학, 공공기관, 민간 기업 등으로 빠르게 확산해 개인정보 유출 사고가 끊이지 않고 있다.
15일 관련 기관과 업계에 따르면 지난 14일 하루 동안 중소기업중앙회와 인제대, 한국조폐공사, 메타엠 등 여러 기관에서 외부 공격에 따른 개인정보 유출 사실이나 의심 정황을 공개했다. 우선 중기중앙회는 소상공인 퇴직금 마련을 위한 공적 공제제도인 노란우산 홈페이지에 성명과 주민번호 앞 7자리 등 개인정보가 유출됐을 가능성을 공지했다. 인제대는 학생과 직원의 학번, 사번, 성명, 이메일 주소, 휴대전화번호 등 2만4011건의 정보가 유출됐다.
한국조폐공사는 모바일 지역사랑상품권 플랫폼 ‘착’(chak)에서 외부 비인가자의 접근과 개인정보 조회 사고로 이용자 3000명의 정보가 유출됐다. 고객 상담 업무 위탁 운영기업인 메타엠도 일부 고객 상담 시스템이 외부 공격을 받아 이용자의 전화번호와 상담 대화 등이 무단으로 조회되거나 외부로 반출됐다. 또 카카오의 업무용 메신저 서비스 ‘카카오워크’도 지난 9일 외부 해킹 공격으로 일부 이용자의 개인정보가 유출됐다.
중소벤처기업부의 창업 지원 사업인 ‘모두의 창업’에서도 5개월 만에 또다시 개인정보 유출 사고가 발생했다. 중기부는 2차 프로젝트의 AI 설루션 공급기업 가운데 한 곳인 ‘아미쿠스렉스(설루션명 ‘로폼’)’에서 지난 11일 외부 해킹 공격 정황을 포착했다. AI 설루션 업체는 참가자가 창업 아이디어를 구체적으로 발전시킬 수 있도록 다양한 AI 이용을 지원하는 역할을 맡는다. 해당 기업이 보유하던 총 2만28명의 개인정보가 유출됐으며, 이 중 2차 모두의 창업 참가자 818명이 포함된 것으로 확인했다.